【2026年10月1日発表】Claude Codeに「Mods」登場|TypeScriptで動作も画面も書き換え可能・サンドボックスなしの注意点とフック・MCPとの違いを整理
Modsは、Claude Codeの内部で起きる出来事(ツールの実行、権限の確認、画面の描画、プロンプトの処理など)に割り込む小さなTypeScript関数だ。公式ブログは、プロンプトの書き換え、新しい画面の追加、標準機能の置き換え、まったく新しい機能の追加ができると説明している。
この記事を読むと、Modsの仕組みと導入方法、紹介されている使用例、従来のフックやMCPとの違い、そして「サンドボックスなし」という安全面の注意点がわかる。
① 何が発表されたのか:Claude Codeを「中から」書き換えるMods
これまでClaude Codeをカスタマイズする手段は、指示文を書くCLAUDE.md、外部スクリプトを呼ぶフック、外部サービスにつなぐMCPなどが中心だった。今回のModsは、そこに「Claude Code本体の動きや見た目を直接変えられる」手段を加えるものだ。
Anthropicの公式ブログによると、Modsはツール呼び出し、権限リクエスト、画面の描画、プロンプト処理といったイベントに引っかけて動く。導入はプラグインの形で行い、Claudeのディレクトリ、またはCLIの/pluginコマンドから入れられる。現時点で使えるのはClaude CodeのCLI(ターミナル)とデスクトップアプリだと説明されている。
配布の方法も用意されている。報道によれば、自分用に非公開で使うことも、Claudeのディレクトリに登録して公開することもできる。TypeScriptで自分で書くほか、Claudeに頼んでModを作ってもらうこともできるという。
| 項目 | 内容 |
|---|---|
| 発表日 | 2026年10月1日(Anthropic公式ブログ) |
| 正体 | Claude Codeの内部イベントに割り込む小さなTypeScript関数 |
| できること | プロンプトの書き換え/画面の追加/標準機能の置き換え/新機能の追加 |
| 導入方法 | プラグインに同梱し、/pluginコマンドやClaudeのディレクトリから導入 |
| 対応環境 | Claude CodeのCLIとデスクトップアプリ |
| 安全面 | サンドボックスなし。Claude Codeと同じ権限で動く |
※ Anthropic公式ブログ、AI Weekly、Cryptobriefingの内容に基づく。
② 何に割り込めるのか:4つの場面と実行順のルール
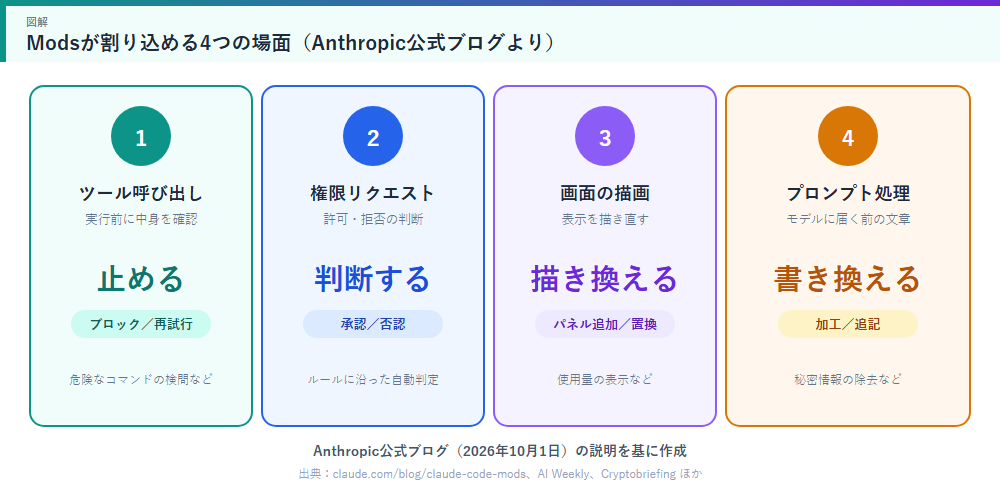
Modsが割り込めるのは、大きく4つの場面だ。①ツール呼び出し(実行を止める・やり直させる)、②権限リクエスト(許可や拒否を判断する)、③画面の描画(表示を描き直す・パネルを足す)、④プロンプト処理(モデルに届く前の文章を加工する)である。報道では、ツール出力から秘密情報を取り除く使い方も紹介されている。
複数のModを入れた場合は、AI Weeklyによれば「玉ねぎ型(オニオン)のミドルウェア」として、読み込んだ順に動く。先に読み込まれたModがイベントを最初に見て、結果は最後に受け取る、という仕組みだ。
CLAUDE.mdは「こう動いてほしい」とAIにお願いする文章だ。Modsは、AIが実際にツールを動かす瞬間や画面を描く瞬間にプログラムが入り込むため、お願いではなく確実に効かせたい制御をかけやすい。ただし、その分だけ扱いにも責任が伴う。
③ どんな使い方があるのか:紹介されたMods
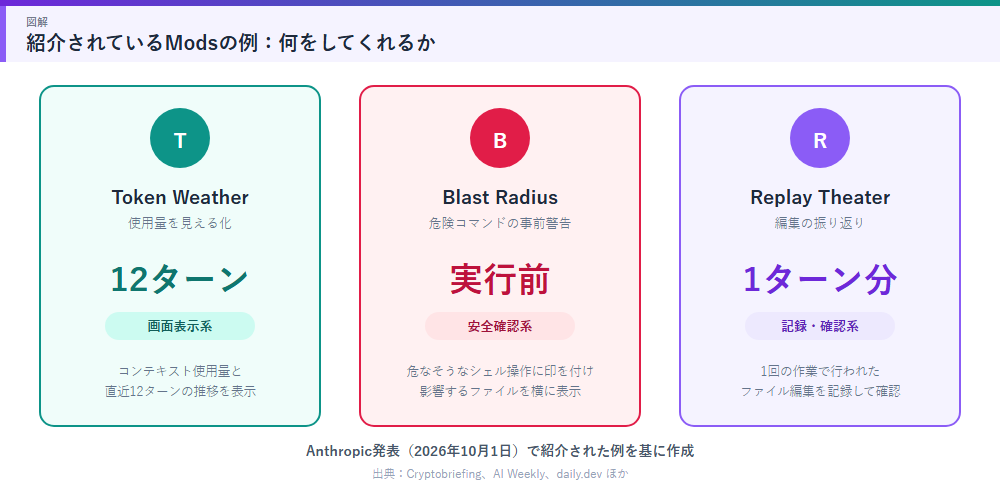
発表では、いくつかの例が紹介されている。Token Weatherは、コンテキストウィンドウ(AIが一度に覚えておける量)の使用量と、直近12ターンの推移を表示するModだ。Blast Radiusは、危険そうなシェルコマンドを実行前に知らせ、影響を受けるファイルなどを横のパネルに示す。Replay Theaterは、1回の作業で行われたファイル編集を記録し、あとから確認できるようにする。公式ブログには、CI(自動テスト)の状況表示、本番環境に触れる前の確認、Modの動作の監査ログといった用途も挙げられている。
標準機能のMods化も進む。公式ブログは、/diff機能がModとして提供されており、今後ほかの標準機能も順次Mod化していく方針を示している。一方、AI Weeklyなどの一部報道は、diffパネルに加えてagents.mdの読み込みやテレメトリ(利用状況の送信)もModsとして実装されたと伝えており、報道によって範囲の書き方が異なる。
| 手段 | 主な役割 | 画面の変更 | 動く場所 |
|---|---|---|---|
| CLAUDE.md | AIへの指示・ルールを文章で伝える | できない | 文章としてAIに読ませる |
| フック(settings) | イベントで外部スクリプトを実行 | できない | 外部プロセス |
| MCP | 外部ツール・サービスに接続 | できない | 別サーバー/別プロセス |
| Mods | 挙動・画面・標準機能そのものを書き換え | できる | Claude Codeの内部(同一プロセス) |
※ 「フックは外部で動き、画面にも触れない/Modsは内部で動く」という整理は、byteiotaやCellCogなど複数の解説記事に基づく。公式の比較表ではない。
④ 最大の注意点:Modsはサンドボックスされていない
公式ブログが明確に述べているのは、「Modsはサンドボックス化されていない」という点だ。ModはClaude Code自身と同じ権限で動く。つまり、ソフトをパソコンに入れるのと同じ感覚で、信頼できる提供元のものだけを入れる必要がある。Anthropicも「信頼できる提供元からだけ入れる」よう呼びかけている。なお、Team/Enterpriseプランでは「sec-default」という組み込みのModが最初に読み込まれ、利用者が入れたModが権限の拒否ルールなどを上書きできないようにする。
具体的に何ができてしまうのか。解説記事のCellCogは、Modがアカウントで読み書きできる範囲のファイルの読み書き、プログラムの起動、通信、環境変数や設定ファイルの参照、すべてのプロンプトとツール呼び出しの閲覧、ツール呼び出しの事前承認、APIプランのクレジット消費まで行えると整理している。また別の報道は、研究者が認証情報や履歴ファイルにもModから触れられると指摘したと伝えている(いずれも一次情報ではなく解説記事ベースのため、実際の範囲は公式ドキュメントで確認してほしい)。
| 論点 | 内容 | 状況 |
|---|---|---|
| 権限の強さ | Claude Codeと同じ権限で動き、サンドボックスなし | 公式が明言 |
| 導入元の信頼性 | 信頼できる提供元のものだけを導入するよう推奨 | 利用者の注意が必要 |
| 組織向けの保護 | Team/Enterpriseではsec-defaultが最初に読み込まれ、権限の拒否ルールを上書きされないようにする | 提供あり(対象プラン限定) |
| 個人環境の保護 | sec-defaultの保護は管理されていない環境には及ばないと報じられている | 自己管理 |
| 無効化・検証手段 | --safe-modeやdisableAllHooks、claude plugin validateなどが解説記事で紹介されている | 要・公式確認 |
※ sec-defaultは公式ブログ、無効化・検証手段の詳細はCellCog記事の記述に基づく。
Modsは「便利なアドオン」ですが、実体はパソコン上で動くプログラムです。出所の分からないModを入れると、作業中のファイルや設定を読み取られる可能性があります。会社で使う場合は、導入前に情報システム担当者へ相談するのが安全です。
⑤ 私たちにとっての意味:試すなら「小さく・公式に近いもの」から
Modsは、Claude Codeを「道具として使う」段階から、「自分の仕事に合わせて作り替える」段階へ進める仕組みだ。報道によれば、Anthropicのモッズ紹介には「全員がまったく同じClaudeの体験である必要はない」という趣旨の発言が引用されている。使用量を見える化するToken Weatherや、危険なコマンドを事前に知らせるBlast Radiusのように、見守りや安全確認に使うModは、導入のメリットが分かりやすい。
一方で、権限が強い仕組みだからこそ、次の順番で試すのが現実的だ。まず、自分の用途に近い小さなModを選ぶ。次に、配布元と中身のソースコードを確認する。そのうえで、重要なデータのない環境で動かしてみる。Claudeに自作させる場合も、できあがったコードを読んでから導入したい。
なお、公式ブログが示すのは現時点でCLIとデスクトップアプリでの提供で、公開マーケットプレイスの運用などは今後の動向を見る必要がある。報道では、発表直後から多くのModがGitHubで公開されたという話もあるが、これは単一の報道に基づくため、詳しい数字は確認できていない。
この記事のまとめ
- Anthropicは2026年10月1日、Claude Codeを書き換える拡張機能「Mods」を発表した
- ModsはTypeScriptの小さな関数で、ツール呼び出し・権限リクエスト・画面描画・プロンプト処理に割り込める
- 導入はプラグイン(/plugin)経由。Token Weather・Blast Radius・Replay Theaterなどが例として紹介された
- 従来のフックやMCPと違い、Claude Codeの内部で動き、画面や標準機能そのものに手を入れられる
- 最大の注意点はサンドボックスなし。Team/Enterpriseにはsec-defaultがあるが、導入元の確認は利用者の責任
⑥ まとめ:便利さと引き換えに「信頼できるものだけ入れる」習慣を
Modsは、AIコーディングツールを「用意された機能を使うもの」から「自分で育てるもの」へ変える動きだ。使用量の見える化、危険コマンドの事前警告、編集内容の振り返りなど、日々の作業を安全で見通しのよいものにする使い道が早くも示されている。
ただし、Modsは強い権限で動く。公式ブログも「サンドボックスされていない」と明言している以上、導入前に出所とコードを確認するという基本が欠かせない。今後は、公開ディレクトリの運用や、標準機能のMods化がどこまで広がるかが焦点になりそうだ。
おすすめAIツール
- Claude(Anthropic):Claude Codeを提供するAIアシスタント → https://claude.ai/
- ChatGPT(OpenAI):汎用AIアシスタント → https://chatgpt.com/
- Gemini(Google):Google製のAIアシスタント → https://gemini.google.com/
参考リンク: Anthropic公式ブログ / AI Weekly / byteiota / CellCog / daily.dev / Cryptobriefing