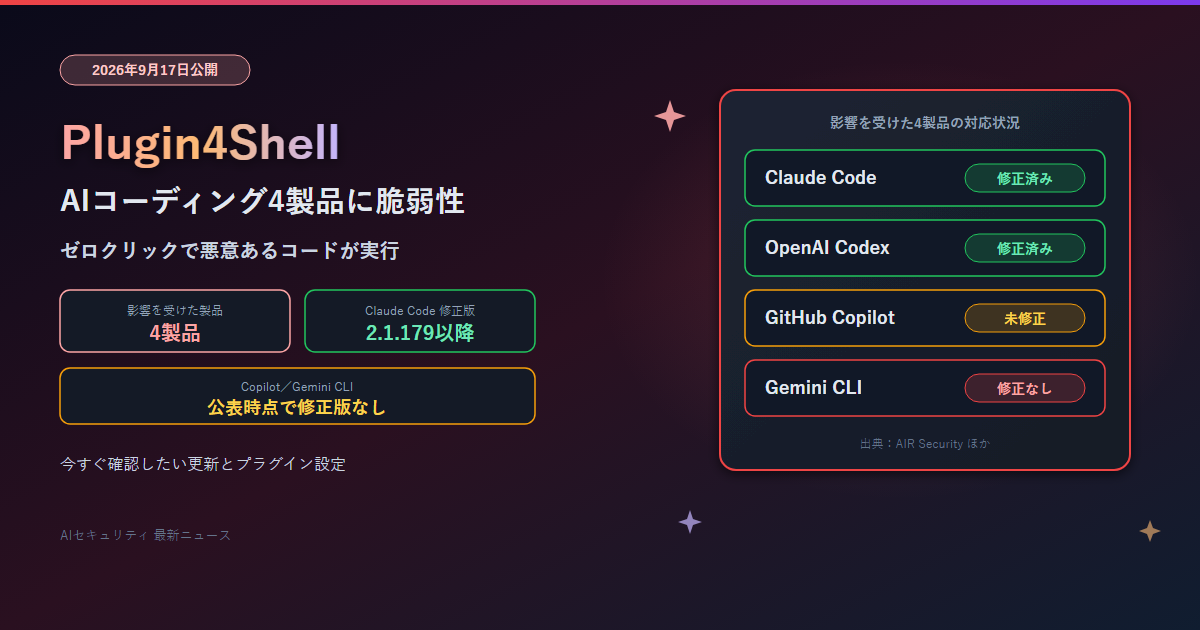
【2026年9月17日公開】AIコーディング4製品に「Plugin4Shell」脆弱性|Claude Code・Codexは修正済み、Copilotは未修正・Gemini CLIは修正提供なし(Antigravityへ移行案内)
プラグインを「審査済みの版に固定」する安全策(SHA固定)を回避され、自動更新などの条件下では、ユーザーの操作なしに悪意あるコードが実行される可能性があるという。
この記事を読むと、何が起きうるのか、4製品の対応状況の違い、そして今すぐ確認すべきことがわかる。
① まず概要:AIコーディングエージェントの「プラグイン更新」に穴
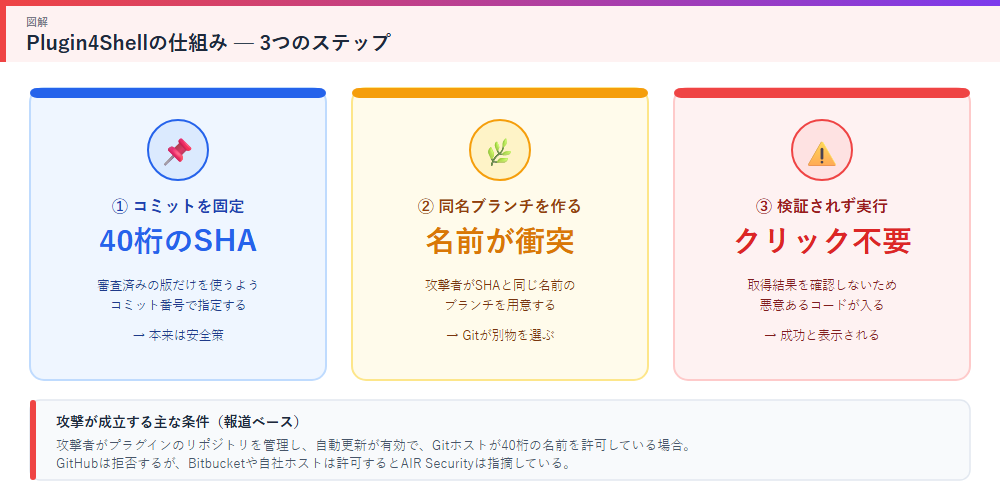
Claude Codeなどのコーディング用AIエージェントは、外部のプラグインやスキルを追加して機能を拡張できる。開発者はプラグインの取得元をコミット番号(40桁のSHA)で固定し、「レビューした版だけを使う」運用ができる。
AIR Securityによれば、今回の問題はこの固定が実際には守られない点にある。エージェントはGitにコミット番号を渡すだけで、取得した結果が本当にその版かを確かめていないと報じられている。研究者はこれを「ゼロクリックのリモートコード実行(RCE)」と位置づけている。
| 項目 | 内容 |
|---|---|
| 公表元 | AIR Security(研究者:Or Nevo氏、Dor Granat氏、Niv Hoffman氏) |
| 一般公表日 | 2026年9月17日(各誌の報道は18日) |
| 影響を受ける製品 | 4製品(Claude Code/Codex/Copilot/Gemini CLI) |
| 種類 | SHA固定の検証不備によるゼロクリックRCE |
| CVE番号 | 確認した資料には記載なし |
※ 内容はAIR Securityの公表資料と報道に基づく。見出しには「数百万規模のエージェントが影響」との表現があるが、実際の被害件数は確認できていない。
② 攻撃の仕組み:同じ名前のブランチで「すり替え」
報道によると、手口は次のとおりだ。攻撃者がプラグインのリポジトリを管理している場合、コミット番号と同じ名前のブランチを作る。Gitでは、コミット番号として解釈できる文字列が同時にブランチ名などとしても存在すると、ブランチ側に解決される場合がある。その結果、エージェントは審査済みの版ではなく、攻撃者のコードを取得してしまう。
厄介なのは、エージェントが「期待どおりのSHAで導入できた」と成功を報告する点だ。利用者からは正常に見えるため、気づきにくい。Gemini CLIには別の変種があり、取得後にFETCH_HEADを使う処理を突いて、同名ブランチで別のコードへ誘導できると説明されている。
①攻撃者がプラグインのリポジトリを管理している ②マーケットプレイス経由で導入され自動更新が有効 ③Gitのホストが40桁の名前のブランチを許可している。GitHubは拒否するが、BitbucketやGit自前運用のサーバーは許可するとAIR Securityは指摘している。
③ 4製品の対応状況:修正済み2、未修正1、修正提供なし1
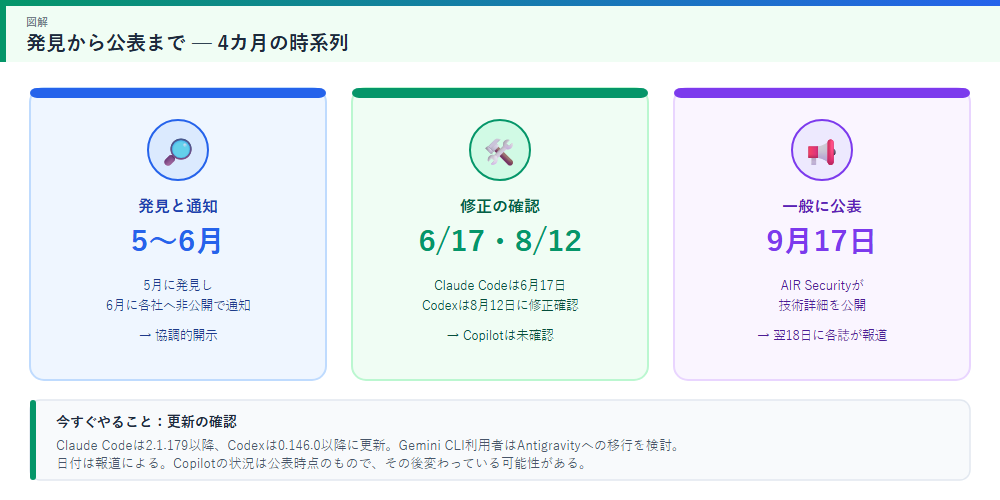
対応は製品ごとに分かれた。Claude Codeはバージョン2.1.179、Codexは0.146.0で修正されたと報じられている。AIR Securityの資料では、修正の確認日はClaude Codeが6月17日、Codexが8月12日とされる。
一方、GitHub Copilotは公表時点で修正版が出ていない。GitHubは「完全なコミットSHAに似たブランチ名やタグ名を拒否する」と説明しており、GitHub上では同様の手口は成立しにくいとされる。ただしAIR Securityは他のGitホストでは防げないなどとして対策は不十分との見方だ。Gemini CLIについては、修正は提供されないと報じられている。移行先としてAntigravityが案内されており、製品の扱い(提供終了の範囲)は公式情報での確認が必要だ。
| 製品 | 提供元 | 状況 | 対応 |
|---|---|---|---|
| Claude Code | Anthropic | 修正済み | 2.1.179以降へ更新 |
| Codex | OpenAI | 修正済み | 0.146.0以降へ更新 |
| GitHub Copilot | Microsoft/GitHub | 修正版なし | GitHub側の命名制限のみ(不十分との指摘) |
| Gemini CLI | 修正提供なし | Antigravityへの移行を案内 |
④ 何が危ないのか:開発者の権限がそのまま悪用される
InfoWorldの報道によれば、悪意あるプラグインが動くと、開発者が持つ権限の範囲で攻撃が可能になる。具体的には、ソースコードへのアクセス、APIキーやクラウドの認証情報の窃取、リポジトリの改ざん、CI/CD(自動ビルド・配布の仕組み)への侵入などが想定されている。
個人の開発者にとどまらず、会社の開発環境全体に波及しうる点が問題視されている。審査済みの版をSHAで固定する運用をしていても、その固定が機能しない可能性がある点が問題だ。
⑤ 今すぐできること:3つの対策
研究者や報道が示している対策を、非エンジニアの方にも分かるように整理する。
| 対策 | 内容 | 優先度 |
|---|---|---|
| ① 更新する | Claude Codeを2.1.179以降、Codexを0.146.0以降にする | 最優先 |
| ② 自動更新を見直す | Copilot環境などでは、無人のプラグイン更新を制限する | 高 |
| ③ 移行を検討する | Gemini CLIのプラグインを使っている場合はAntigravityへ | 中 |
| ④ ログを確認する | 不審なプロセス・通信・Git操作・認証情報の不正利用がないか点検する | 組織向け |
なお、根本の検証不備を直せるのは各ベンダーだけで、利用者側では、エージェントの更新、プラグインの利用状況や自動更新設定の確認、権限の見直しなどが重要になる。
⑥ まとめ:便利さの裏側にある「サプライチェーン」のリスク
この記事のまとめ
- AIR Securityが2026年9月17日、4製品に影響するPlugin4Shellを公表
- SHA固定の検証不備により、同名ブランチで悪意あるコードにすり替えられるおそれ
- Claude Code(2.1.179)とCodex(0.146.0)は修正済み。Copilotは修正版なし、Gemini CLIは修正提供なし(移行案内)
- まずはお使いのツールを最新版に更新し、プラグインの自動更新設定を確認する
AIエージェントは外部のプラグインを取り込むほど便利になるが、その分「何を取り込んでいるか」の管理が重要になる。今回のように安全策そのものが効いていないケースもあるため、公式の更新情報を定期的に確認しておきたい。
おすすめAIツール
- Claude Code(Anthropic):最新版への更新で今回の問題に対処 → https://www.anthropic.com/claude-code
- ChatGPT(OpenAI):Codexも利用できる対話AI → https://chatgpt.com/
- Gemini(Google):調べ物や資料整理に強いAI → https://gemini.google.com/
- Perplexity AI:最新のセキュリティ情報の調査・裏取りに → https://www.perplexity.ai/
参考リンク: AIR Security / Help Net Security / InfoWorld / AiCybr