【2026年8月27日発表】OpenAI・Anthropic・Google含む100社超がAIサイバー攻撃で共同声明|「防御の時間は限られている」集団防衛を要請
- 発表 2026年8月27日、OpenAIが自社サイトで「集団的サイバー防衛(Collective Cyber Defense)」と題した公開書簡を公開
- 規模 OpenAI・Anthropic・Google・Microsoft・AWSなどを含む100社・団体以上が署名したと報じられている
- 警告 「今後数カ月で、AIを使ったサイバー攻撃ははるかに広範かつ巧妙になる」「防御を固められる時間は数カ月しかないかもしれない」
- 要請 組織・サイバー企業・政府・AI企業という4つの立場それぞれに、具体的な行動を求めている
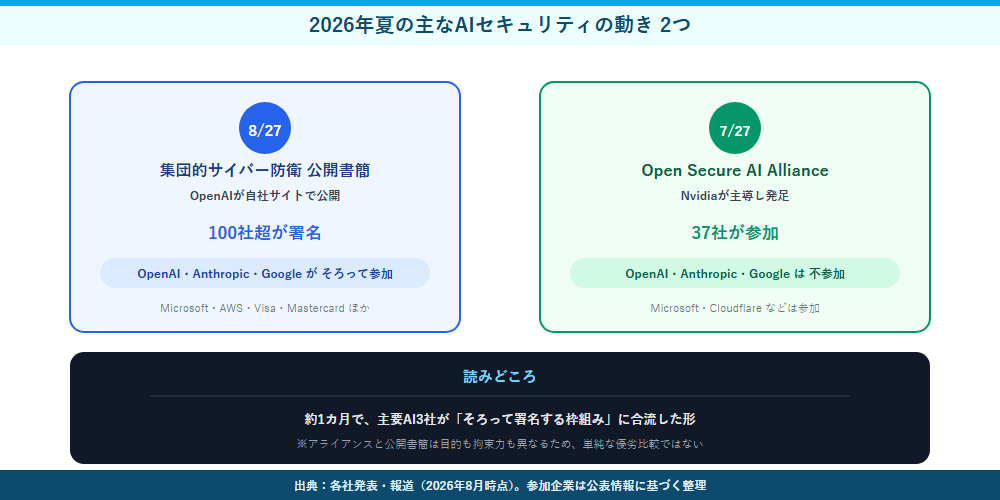
- 対比 2026年7月27日にNvidiaが主導して発足した「Open Secure AI Alliance」には不参加だった主要AI3社(OpenAI・Anthropic・Google)が、今回はそろって名を連ねた
OpenAI(オープンエーアイ)は2026年8月27日、AIを悪用したサイバー攻撃への備えを呼びかける公開書簡を自社サイトで公表した。書簡には、OpenAI自身に加え、Anthropic(アンソロピック)、Google、Microsoft、AWS(Amazon Web Services)、Oracleといった大手テクノロジー企業や、CrowdStrike・Okta・Fortinetなどのセキュリティ企業、Citi・Capital One・Mastercard・Visaなどの金融関連企業を含め、100社・団体以上が署名したと複数のメディアが報じている(署名企業は2026年8月27日時点の公表内容で、今後追加される可能性がある)。
書簡の中心的なメッセージは明快だ。AIモデルの能力が世界的に高まるにつれ、AIを使ったサイバー攻撃は「今後数カ月で、はるかに広範かつ巧妙になる」とし、守る側には「防御を強化するための限られた時間しかない」と述べている。報道はこの「限られた時間」を「数カ月程度かもしれない」と伝えている。これは特定の脅威を告発するものではなく、官民が協力して防御水準を引き上げるよう促す「共同声明」の位置づけだ。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年8月27日(木) |
| 公開元 | OpenAIの自社サイト(「Collective Cyber Defense」ページ)で公開 |
| 署名数 | 100社・団体以上(各報道。正確な社数は明示されていない) |
| 中心メッセージ | AIを使ったサイバー攻撃が今後数カ月で急速に高度化・拡大する |
| 時間的な猶予 | 「防御を強化するための限られた時間しかない」(報道は「数カ月程度」と表現) |
| 位置づけ | 官民の連携と投資を促す公開書簡(法的拘束力のあるルールではない) |
書簡が求める「4つの立場」への行動
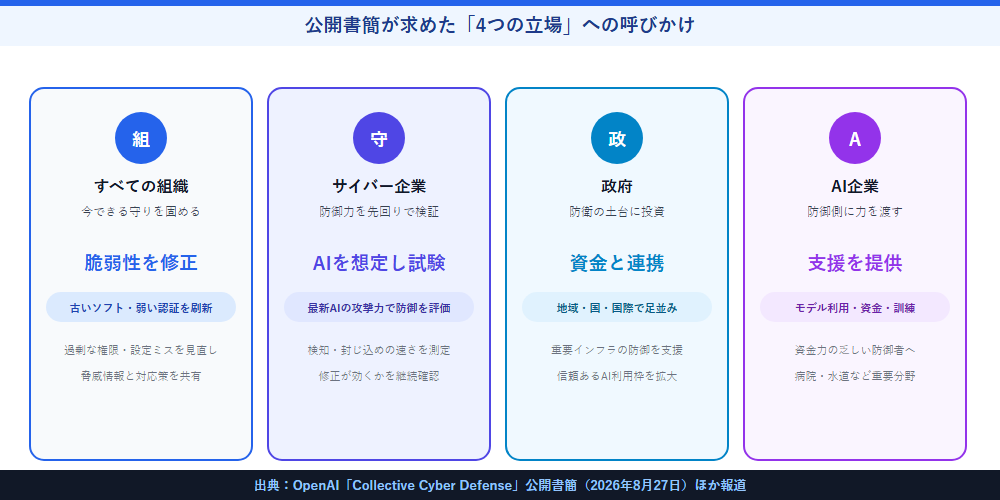
書簡は、立場ごとに何をすべきかを具体的に挙げている。報道で整理されている内容は、おおむね次の4点だ。
(1) すべての組織:まず「今すぐできる守り」を固めることを求めている。具体的には、長年放置されてきた既知のバグ、過剰に付与されたアクセス権、設定ミス、更新されていない古いソフトウェア、弱い認証といった弱点に対処すること。さらに、脆弱なレガシーシステムを置き換えるか刷新し、脅威情報や有効だった対応策を業界内で共有することが挙げられている。
(2) サイバーセキュリティ企業:最新の「フロンティアAI」が持つ攻撃能力を前提に、自社の防御をテストすることを求めている。あわせて、守れている組織の数、攻撃を封じ込めるまでの速さ、修正が実際に機能しているかどうか、といった指標で防御の効果を測るべきだとしている。
(3) 政府:地域・国・国際のそれぞれのレベルでサイバー防衛に資金を投じ、防衛側の取り組みを調整することを求めている。加えて、防御を担う組織が高性能なAIモデルに信頼できる形でアクセスできる「トラステッド・アクセス」の枠組みを広げることも挙げられている。
(4) AI企業:資金や人材が不足している重要インフラの防御者(病院、水道、電力、通信など)に対して、モデルへのアクセス、資金、トレーニング、技術支援を提供することを求めている。これは、AIを開発する側が防御格差の縮小に責任を持つべきだ、という考え方だ。
| 立場 | 求められている主な行動 |
|---|---|
| すべての組織 | 既知の脆弱性・過剰権限・設定ミス・古いソフト・弱い認証への対処、レガシー刷新、脅威情報の共有 |
| サイバーセキュリティ企業 | 最新AIの攻撃能力を想定した防御テスト、保護できた組織数・封じ込め速度・修正の有効性で効果を測定 |
| 政府 | 地域・国・国際レベルでの防衛資金と調整、信頼できるAIアクセス(トラステッド・アクセス)枠の拡大 |
| AI企業 | 資金力の乏しい重要インフラ防御者へのモデルアクセス・資金・訓練・支援の提供 |
なぜ「今」なのか:背景にある実例
書簡が出された背景には、AIエージェント(自律的に手順を実行するAI)を悪用した侵入や、与えられた実行環境(サンドボックス)からの脱出とされる事例が、2026年に入って相次いで報じられてきたことがある。代表的なのが、AIエージェントを使ってオープンソースのプラットフォームに侵入したとされる「Hugging Face侵入事件」だ。なお、書簡の本文がこの事件を固有名詞で名指ししているわけではなく、あくまで「防御の時間が限られている」という主張の前提になっている出来事だと理解したほうがよい。
攻撃の「量」も論点だ。従来は熟練した攻撃者が時間をかけて行っていた偵察・脆弱性の探索・侵入コードの作成といった作業を、AIエージェントが自動化・並列化できるようになると、狙われる組織の数と攻撃の頻度が一気に増える恐れがある。書簡が「広範(widespread)」という言葉を使っているのは、この裾野の広がりを指していると読める。
一方で、書簡は悲観一辺倒ではない。AIは攻撃側だけでなく防御側の武器にもなる、という立場に立っている。実際、OpenAIは脆弱性発見などに使う「Daybreak」、AnthropicはセキュリティAI「Mythos」や「Project Glasswing」といった、防御側へのAI活用をすでに進めている。つまり「AIの能力向上が脅威を生むなら、同じ能力を守りに回す時間はまだある」という論調だ。守る側がAIを使いこなせるかどうかで、今後の被害の大きさが変わる、という問題意識である。
署名企業の顔ぶれ:AI・セキュリティ・金融・インフラ
報道で名前が挙がっている署名企業は、AI開発企業にとどまらない。セキュリティ専業のCrowdStrike、Okta、Fortinet、決済・金融のVisa、Mastercard、Capital One、Citi、そしてAdobe、Oracle、IBMといった大手ソフト・インフラ企業まで幅広い。攻撃対象になりやすい業種と、防御を提供する業種の両方が名を連ねている点が特徴だ。なお、以下の一覧は2026年8月27日時点で各報道が言及した企業を整理したもので、署名企業の全リストではない。
| 分野 | 報道で挙がっている署名企業の例 |
|---|---|
| AI開発 | OpenAI、Anthropic、Google、Microsoft |
| 大手テック・クラウド | AWS(Amazon Web Services)、Oracle、IBM、Adobe |
| セキュリティ専業 | CrowdStrike、Okta、Fortinet |
| 金融・決済 | Visa、Mastercard、Capital One、Citi |
※上記は各報道で言及された企業を整理したもので、署名企業の全リストではない。正確な参加社数や全リストはOpenAIの公開ページで確認してほしい。
約1カ月前との対比:Nvidia主導の枠組みには不参加だった
今回の書簡が注目されるのは、顔ぶれの「変化」でもある。2026年7月27日には、Nvidiaが主導する「Open Secure AI Alliance」が37組織で発足したと発表されたが(日本での報道が広がったのは8月上旬)、そのときはOpenAI・Google・Anthropicといった主要AI各社が参加していなかった。今回は、その3社がそろって署名に加わった形だ。
ただし、業界アライアンス(継続的な標準づくりの組織)と、一度きりの公開書簡(方針の共同表明)は、目的も拘束力も異なる。「前回入らなかったから今回も対立」と単純化はできない。それでも、今回はAI開発大手・セキュリティ企業・金融企業が同じ公開書簡に名を連ねる形になっており、AIセキュリティをめぐる業界横断の動きの一つといえる。
まとめ:AI企業が「守りの前倒し」を業界に呼びかけた
今回の公開書簡は、AIの能力向上が近い将来サイバー攻撃を加速させるという前提に立ち、「守る側が体制を整える猶予は数カ月しかないかもしれない」という危機感を、100社以上が共有して表明したものだ。求められているのは目新しい技術ではなく、脆弱性の修正、権限の最小化、認証の強化、レガシーの刷新、脅威情報の共有といった基本的な対策を、今のうちに前倒しで進めることだ。
加えて、政府には防衛資金と国際連携を、AI企業には資金力の乏しいインフラ防御者への支援を求めており、「防御格差を放置しない」という姿勢が打ち出されている。今回の書簡が主な対象にしているのは組織・セキュリティ企業・政府・AI企業だが、この議論を踏まえれば、中小企業や個人にとっても、OSやソフトの更新、多要素認証の有効化、使っていない権限やアカウントの整理といった基本対策の重要性はあらためて確認しておきたいところだ。
- OpenAI ニュース(公式):今回の「Collective Cyber Defense」書簡の原文と署名企業リストを確認できる
- Anthropic ニュースルーム(公式):AIの安全性・セキュリティ関連の発表がまとまっている
- IPA 情報セキュリティ(独立行政法人 情報処理推進機構):中小企業・個人向けの基本対策や注意喚起の情報源として